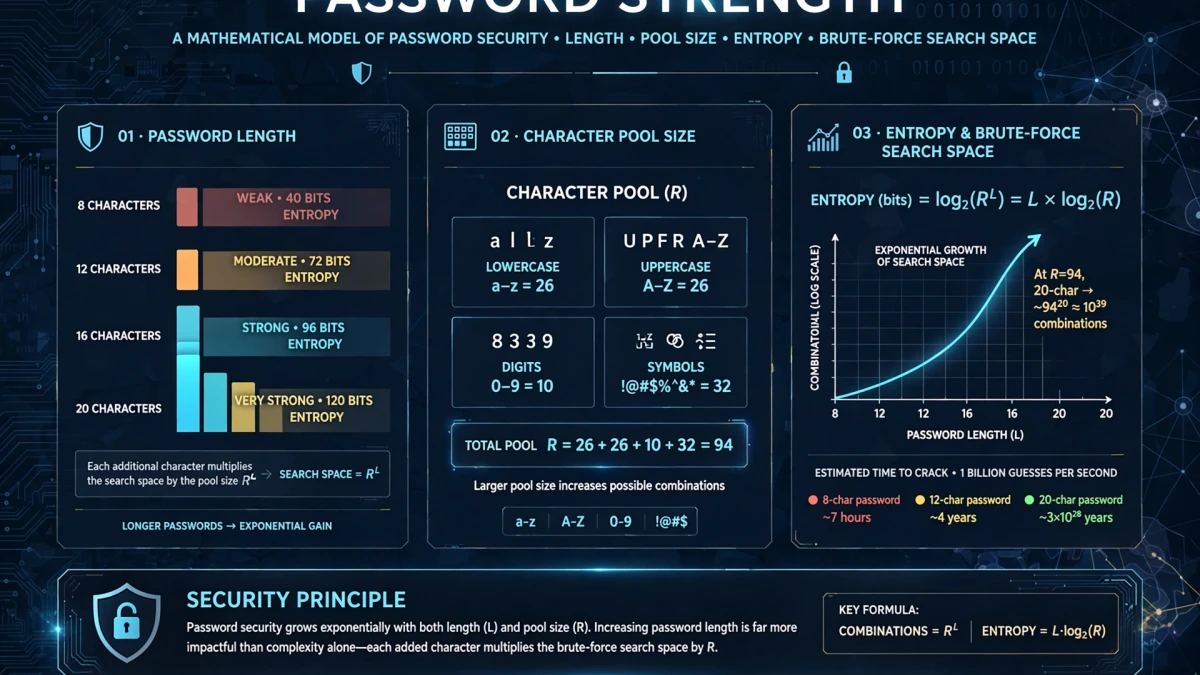
Passwort-Entropie: Die mathematische Maßeinheit für Passwortstärke
In der modernen Kryptographie wird die Sicherheit eines Passworts objektiv durch seine Informationsentropie in Bits quantifiziert. Die Grundformel lautet:
E = L * log2(N)Dabei ist L die Gesamtlänge des Passworts und N die Größe des verwendeten Zeichenpools (z. B. 95 druckbare ASCII-Zeichen).
Länge schlägt künstliche Komplexität
Ein 8 Zeichen langes Passwort mit Groß-, Kleinbuchstaben, Zahlen und Sonderzeichen besitzt lediglich ca. 52,6 Bits Entropie. Moderne GPU-Cluster können ein solches Kennwort in kürzester Zeit berechnen.
Ein 20 Zeichen langes Zufallskennwort erreicht hingegen über 131 Bits Entropie – ein Suchraum, der selbst für modernste Supercomputer über Jahrtausende hinweg uneinnehmbar bleibt.
Die NIST-Richtlinien (SP 800-63B)
Das US-amerikanische National Institute of Standards and Technology (NIST) hat veraltete Passwortregeln grundlegend revidiert:
- Länge priorisieren: Empfehlung von Passphrasen mit 16 bis 20 oder mehr Zeichen.
- Keine starren Sonderzeichen-Regeln: Sinnlose Pflichtzeichen führen lediglich zu vorhersehbaren Mustern (z. B. 'P@ssword1!').
- Kein erzwungener 90-Tage-Wechsel: Häufige Wechsel ohne Sicherheitsvorfall schwächen das Sicherheitsniveau nachweislich.
- Abgleich mit kompromittierten Kennwortlisten: Schutz vor bereits geleakten Passwörtern.
Erzeugen Sie hochsichere, kryptographisch unknackbare Passwörter direkt in Ihrem Browser mit unserem Passwort Generator.