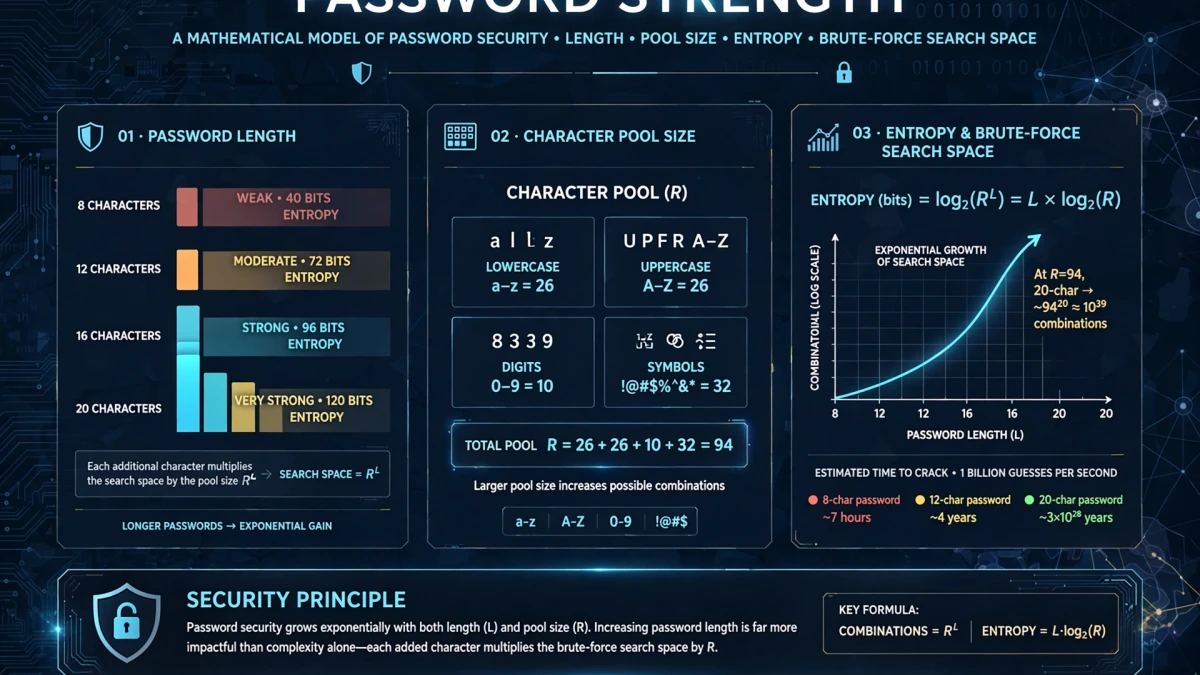
密码信息熵:衡量破解难度的科学标尺
在现代密码学中,密码的真正强度并非取决于人类主观感觉是否“复杂”,而是由攻击者穷举破解所需的尝试次数——即香农信息熵(比特数)来严格衡量的:
E = L * log2(N)其中 L 表示密码的总长度,N 表示可选字符集的基数大小(包含大小写字母、数字及常见标点通常为95个字符)。
为何“长度”绝对碾压“人为复杂度”
包含大小写、数字与特殊字符的8位密码,其信息熵仅有约52.6比特。在搭载多块现代显卡(GPU)的破解集群面前,可在数小时内被彩虹表或掩码攻击彻底攻破。
相比之下,一个长度达到20位的纯随机字符密码,信息熵将骤增至131比特以上。即便调动全球所有超级计算机的算力总和,也需要数万亿年才能完成遍历。
美国国家标准与技术研究院(NIST SP 800-63B)现代指南
NIST针对传统密码学误区提出了革命性的现代安全建议:
- 优先提升长度: 极力推荐16至20位以上的长口令(Passphrase)。
- 废除强制混合符号的死板规则: 这类规则只会促使人们采用“P@ssword1!”等极易被字典穷举的刻板套路。
- 取消无安全事件下的定期强制更换(如每90天): 频繁更换只会让用户被迫使用递增数字,导致实质安全性大幅下降。
- 引入已知泄露库黑名单比对: 强制拒绝使用已在公网泄露凭据库中出现过的常见弱口令。
若需在浏览器端高保密、纯本地生成高强度随机密码,请立即体验我们的 密码生成器。