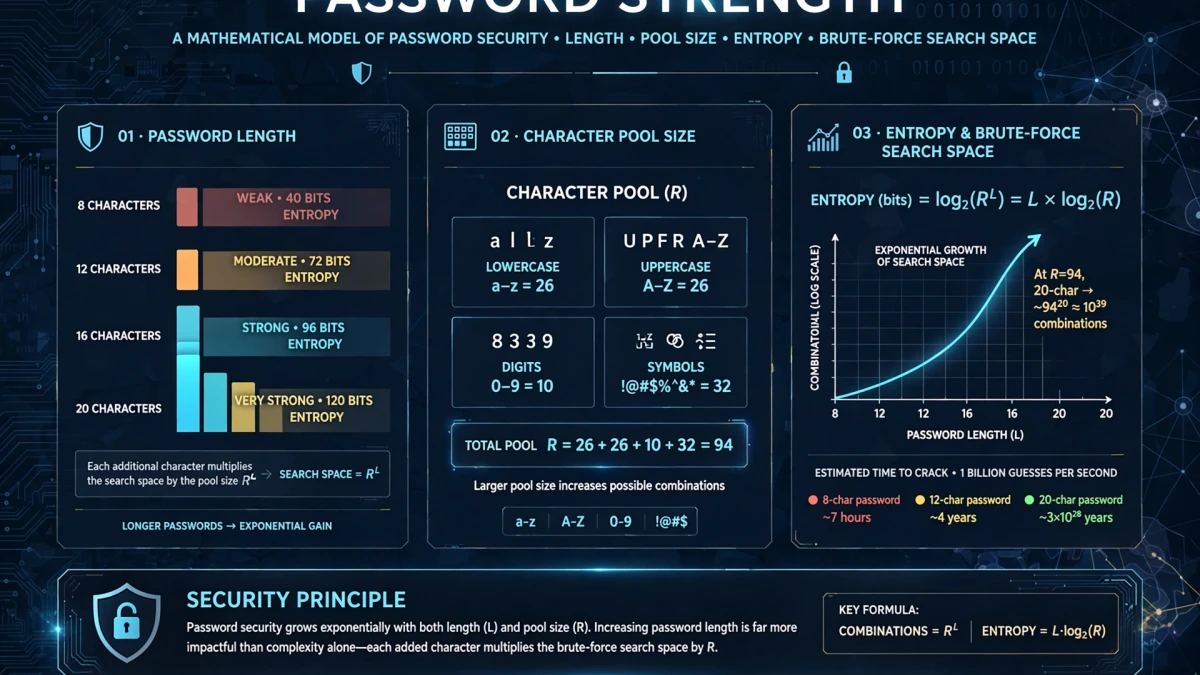
Entropie des mots de passe : La formule mathématique de la résistance
La robustesse d'un mot de passe ne dépend pas de son originalité apparente, mais du nombre théorique d'opérations nécessaires pour le deviner. Cette résistance est mesurée en bits d'entropie par la formule :
E = L * log2(N)Où L désigne la longueur et N la taille du réservoir de caractères (minuscules, majuscules, chiffres, symboles).
Longueur contre complexité arbitraire
Un mot de passe de 8 caractères avec majuscules et symboles ne fournit qu'environ 52 bits d'entropie, ce qu'une grappe moderne de GPU peut casser en quelques heures.
En revanche, une phrase de passe aléatoire de 20 caractères atteint plus de 130 bits d'entropie, défiant toute la puissance de calcul mondiale pendant des siècles.
Les directives modernes du NIST (SP 800-63B)
Le NIST américain préconise des pratiques modernes et réalistes :
- Favoriser des longueurs minimales de 16 à 20 caractères.
- Arrêter d'imposer des compositions de symboles complexes et artificielles.
- Supprimer l'expiration périodique forcée (tous les 90 jours) qui affaiblit les habitudes des utilisateurs.
- Contrôler les mots de passe saisis contre les bases de fuites de données connues.
Générez des mots de passe inviolables localement sur votre appareil grâce à notre Générateur de mot de passe.