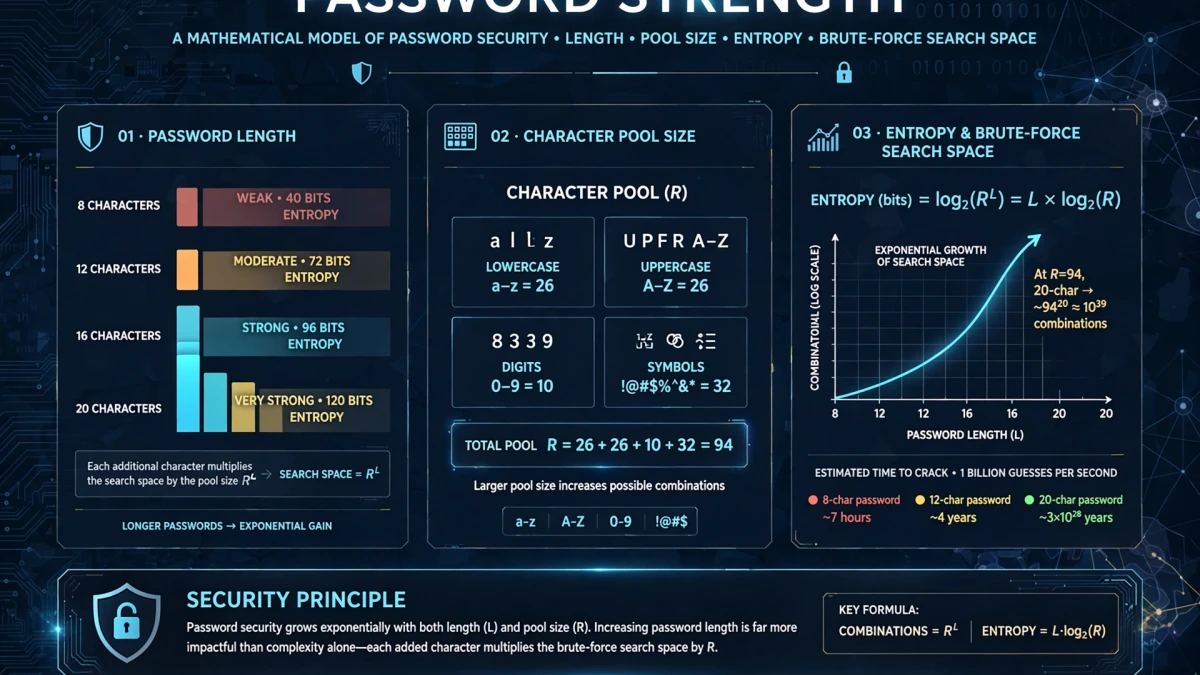
إنتروبيا كلمات المرور: المقياس العلمي للأمان الرقمي
لا يُقاس أمان كلمة المرور بمدى صعوبة تذكرها للإنسان، بل بمقدار الإنتروبيا المعلوماتية المحسوبة بالبتات، وفق المعادلة التالية:
E = L * log2(N)حيث يمثل L طول كلمة المرور، ويمثل N عدد الرموز المتاحة في المجموعة المستخدمة.
لماذا يتفوق الطول على التعقيد المصطنع؟
كلمة مرور بطول 8 خانات تحتوي على رموز معقدة توفر فقط حوالي 52 بت من الإنتروبيا، ويمكن لمعالجات الرسوميات الحديثة اختراقها في وقت وجيز جداً.
بالمقابل، فإن عبارة مرور عشوائية بطول 20 خانة تمنح أكثر من 131 بت من الإنتروبيا، مما يجعل كسرها مستحيلاً عملياً حتى بواسطة أقوى الحواسيب الخارقة.
إرشادات المعهد الوطني للمعايير والتقنية (NIST SP 800-63B)
أحدثت إرشادات NIST ثورة في المفاهيم الأمنية:
- التركيز على الطول الفعلي (من 16 إلى 20 حرفاً على الأقل).
- إلغاء قيود التركيب الإجبارية المعقدة التي تدفع المستخدمين لاختيار صيغ متوقعة.
- إيقاف متطلبات التغيير الدوري الإجباري (كل 90 يوماً) ما لم يثبت حدوث تسريب.
- مقارنة كلمات المرور بقوائم التسريبات المعروفة عالمياً.
أنشئ كلمات مرور فائقة القوة ومشفرة محلياً بالكامل عبر مولد كلمات المرور الخاص بنا.