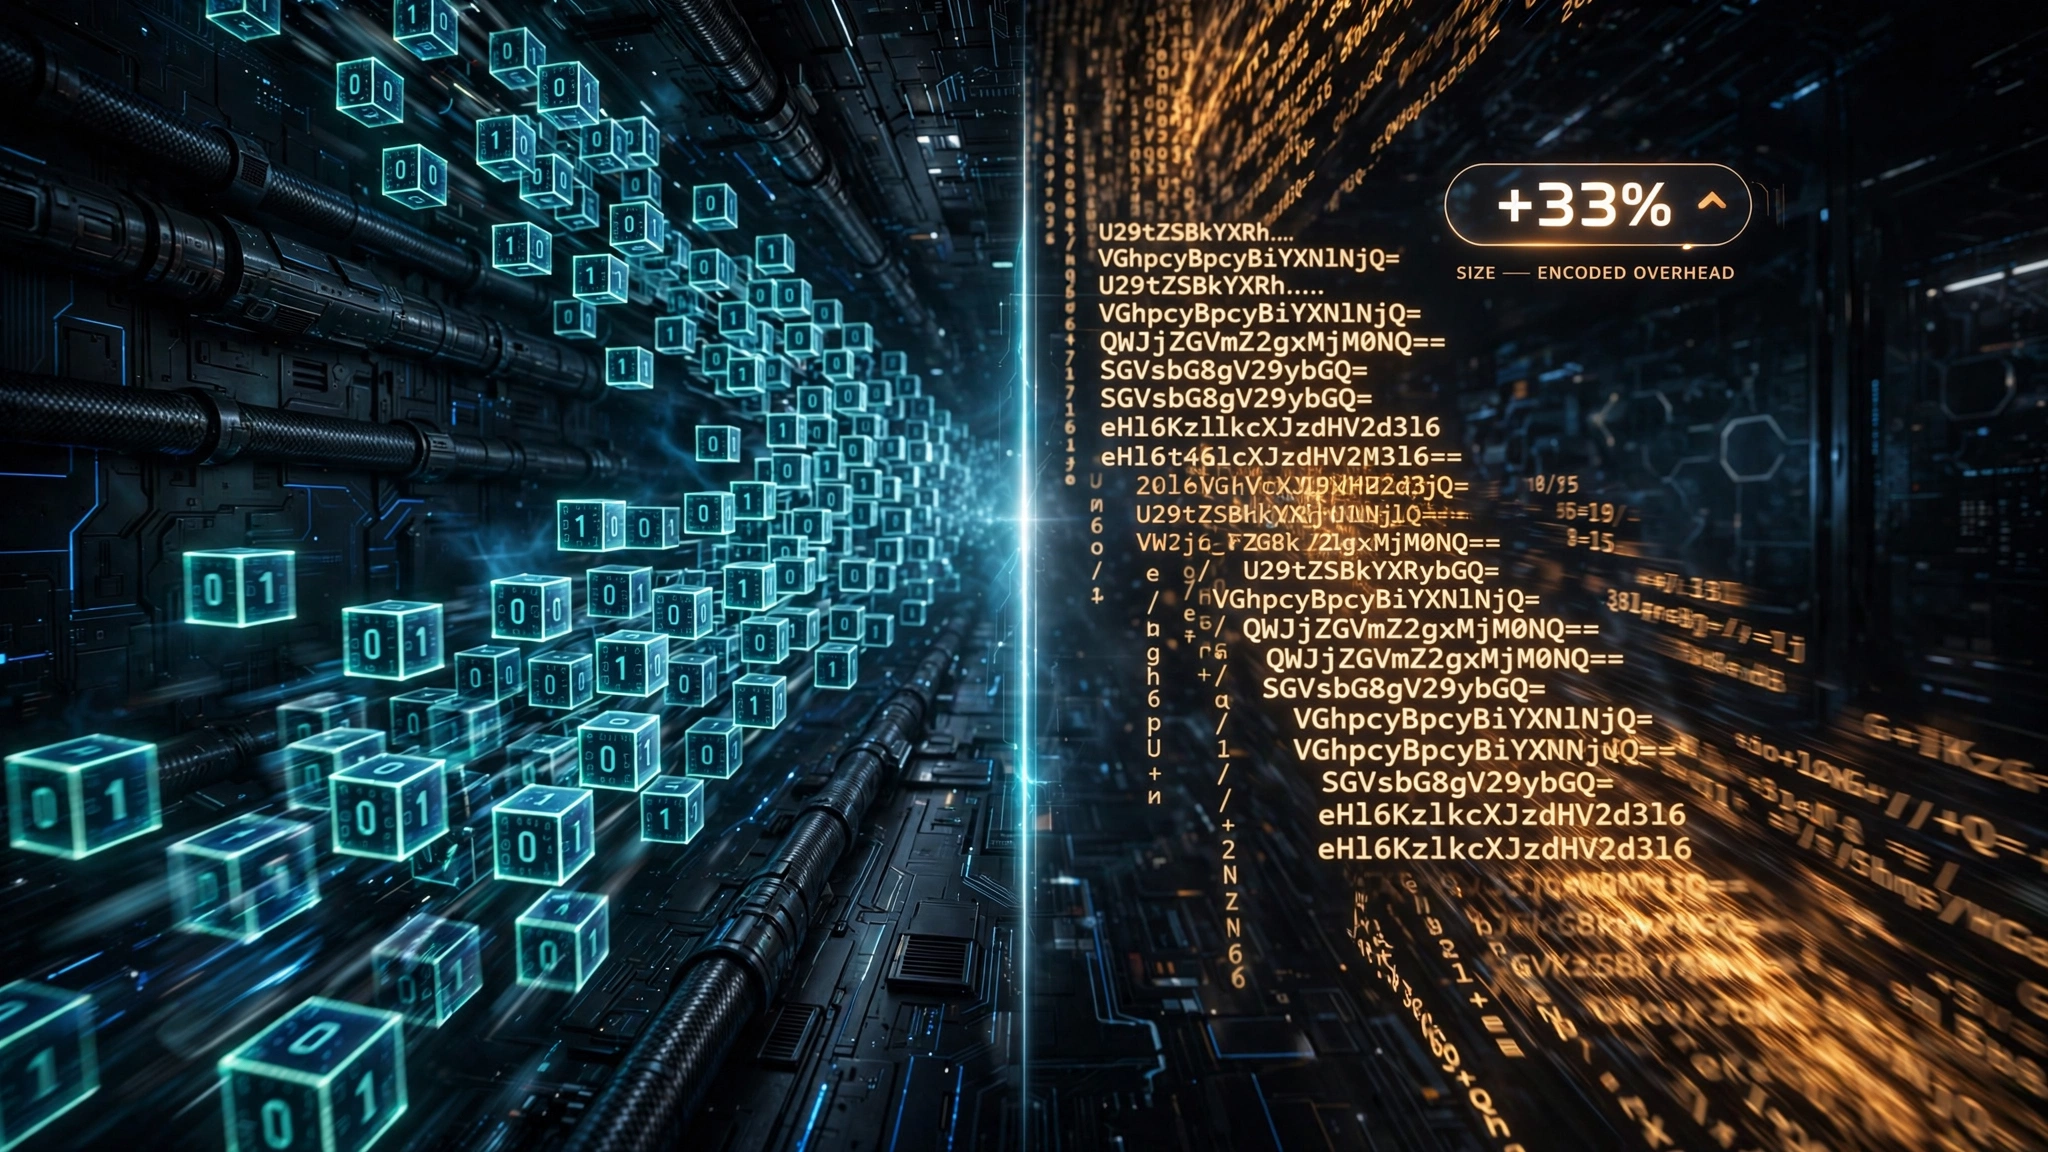
A penalidade matemática de inflação de 33% de bytes
No desenvolvimento web, você frequentemente encontra strings codificadas em Base64 em URIs de dados (por exemplo, data:image/png;base64,iVBORw0KGgo...). A promessa é tentadora: incorpore o ativo diretamente em HTML ou CSS para salvar uma solicitação HTTP de ida e volta.
No entanto, Base64 vem com uma penalidade de byte físico inevitável:
- Um byte binário bruto consiste em 8 bits de informações ($2^8 = 256$ valores possíveis).
- Protocolos de texto (como e-mail ou HTTP antigo) não podiam transmitir bytes brutos de 8 bits de maneira confiável sem corromper o controle caracteres.
- Base64 resolve isso escolhendo 64 caracteres ASCII seguros (A-Z, a-z, 0-9,
+,/), onde cada caractere representa 6 bits ($2^6 = 64$).
Para codificar 24 bits de dados binários (3 bytes), o algoritmo deve emitir 4 caracteres ASCII (24 bits).
$$\frac{4 \text{ caracteres}}{3 \text{ bytes}} = 1,3333...$$
É garantido que cada ativo Base64 seja pelo menos 33,3% maior do que o arquivo de origem antes que os cabeçalhos de transmissão sejam calculados.
Quando os URIs de dados Base64 realmente fazem sentido
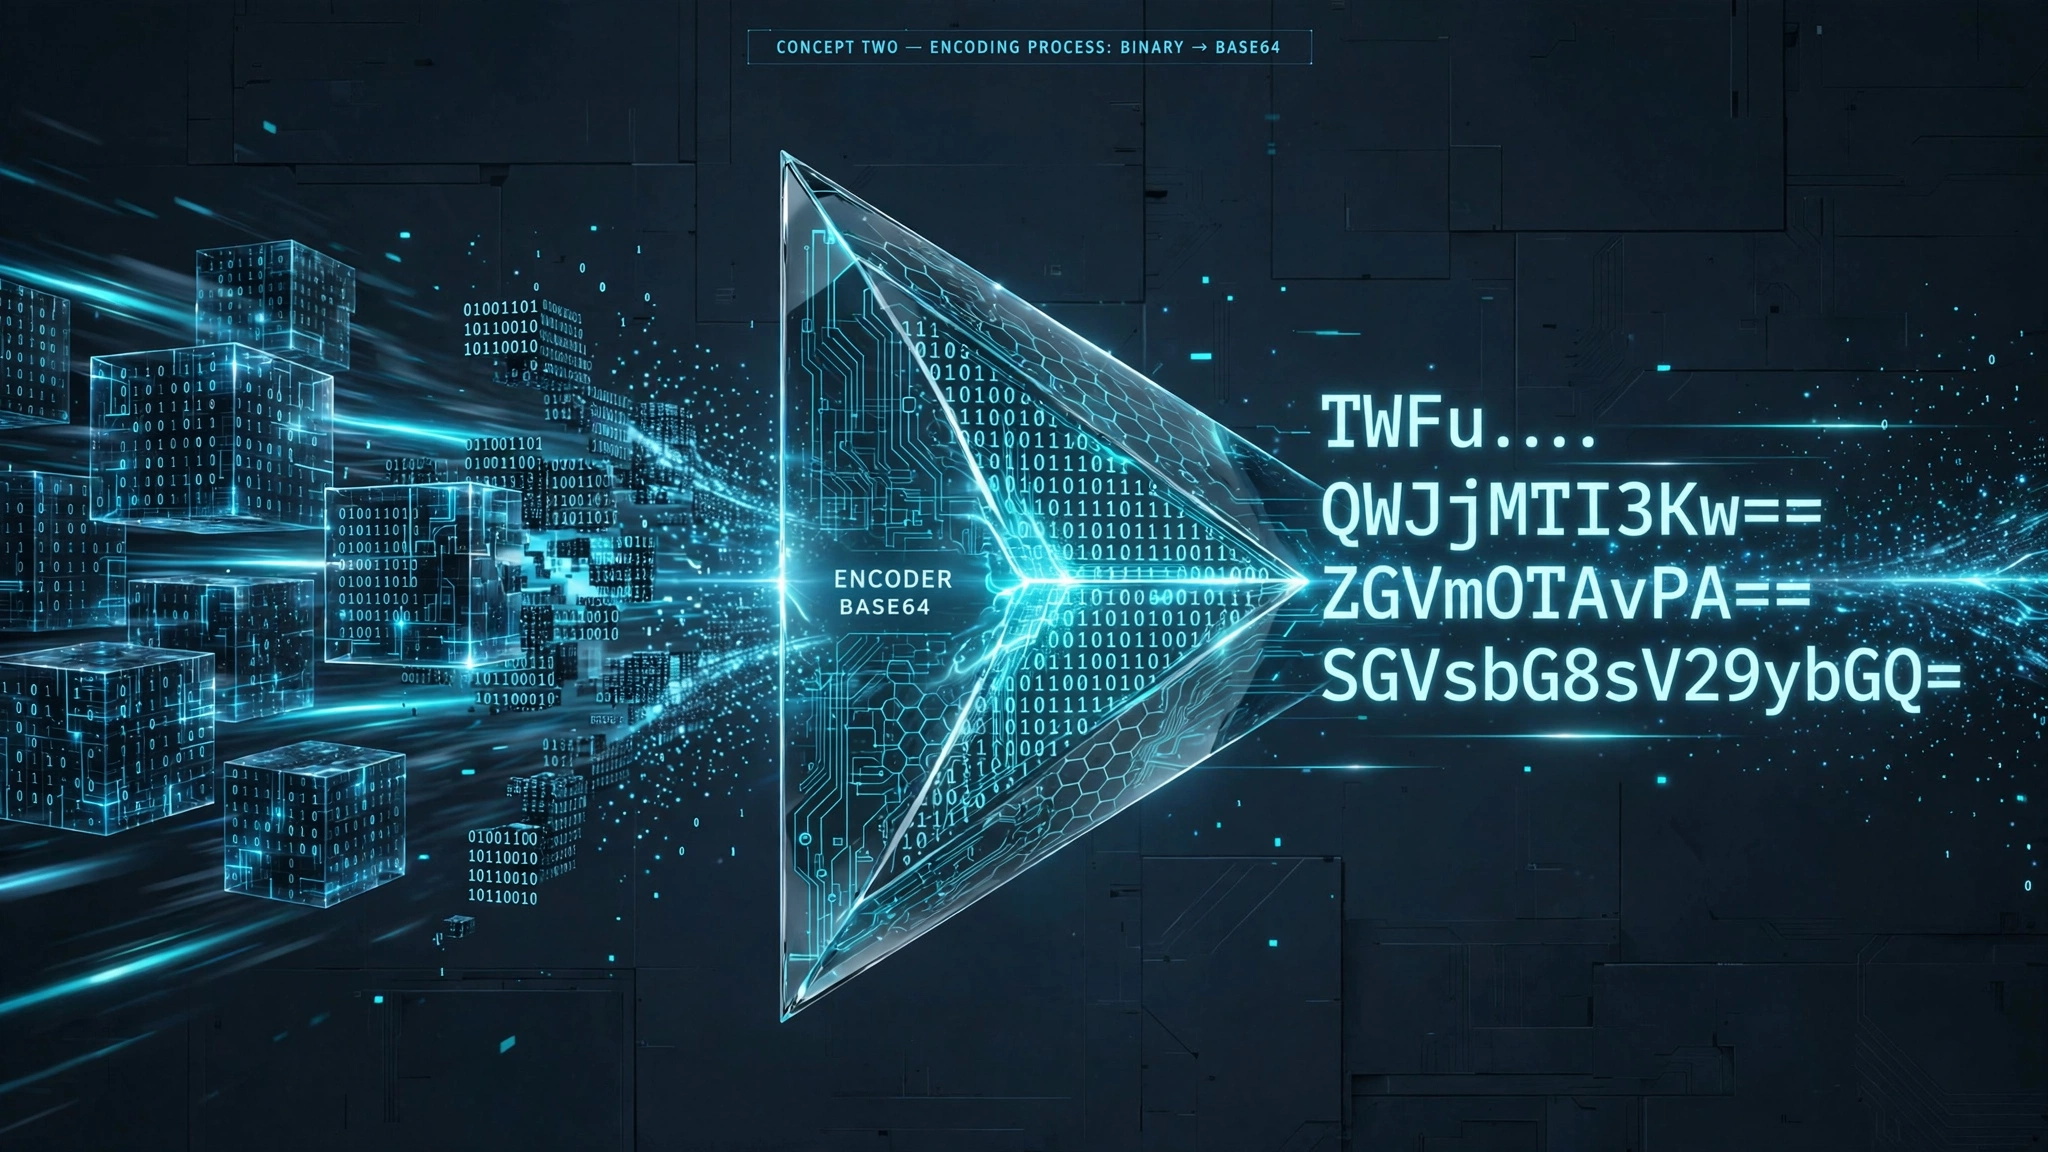
Apesar da penalidade de tamanho, o inlining Base64 é justificado arquitetonicamente em cenários específicos:
- Microícones críticos acima da dobra: Incorporar um ícone de logotipo SVG de 200 bytes em CSS crítico evita um flash visível de ícone sem estilo (FOIC).
- Dados off-line Armazenamento: Armazenar assinaturas de usuários ou exportações de tela localmente em
localStorageouIndexedDBcomo strings de texto. Em contraste, arquivos pesados como malhas 3D devem permanecer binários; um conversor Conversor de STL para GCODE (STL to GCODE) lê buffers de bytes binários brutos diretamente para fatiar caminhos de ferramenta sem penalidades de decodificação de texto (veja nosso guia sobre conversão de STL para GCODE online). - Modelos HTML de e-mail: Muitos clientes de e-mail corporativos para desktop (como o Outlook) bloqueiam downloads de imagens externas por padrão, mas renderizam gráficos Base64 in-line.
Quando o Inlining Base64 destrói a velocidade da página
Inlining imagens maiores que 2 KB a 5 KB é um antipadrão em sites modernos:
- Bloqueio do analisador: Os analisadores HTML e CSS do navegador são de thread único. Encontrar uma string Base64 de 50 KB interrompe a construção do DOM durante a decodificação de strings.
- Invalidação de cache: Se uma imagem estiver embutida em seu
index.htmlprincipal, modificar um único erro de digitação em um parágrafo força os usuários a baixe novamente toda a imagem incorporada na próxima visita. - Sobrecarga de memória: O navegador deve armazenar o bitmap bruto decodificado e a string Base64 na memória simultaneamente.
HTTP/2 e HTTP/3: Por que a multiplexação mudou as regras
Na era do HTTP/1.1, os navegadores eram limitados a 6 conexões TCP simultâneas por domínio. Inlining images foi um hack desesperado para evitar a latência do handshake da conexão TCP.
Os padrões modernos da web (HTTP/2 e HTTP/3) resolveram isso com multiplexação: centenas de ativos estáticos são transmitidos simultaneamente em uma única conexão TCP/QUIC com zero bloqueio head-of-line. A motivação histórica para o inlining Base64 praticamente desapareceu.
Codifique, decodifique e compare seus ativos localmente usando o Codificador e Decodificador Base64 da ToolDolfen.
Guias complementares recomendados
Explore tutoriais e utilitários complementares deste grupo de tópicos para aprimorar seu fluxo de trabalho digital: