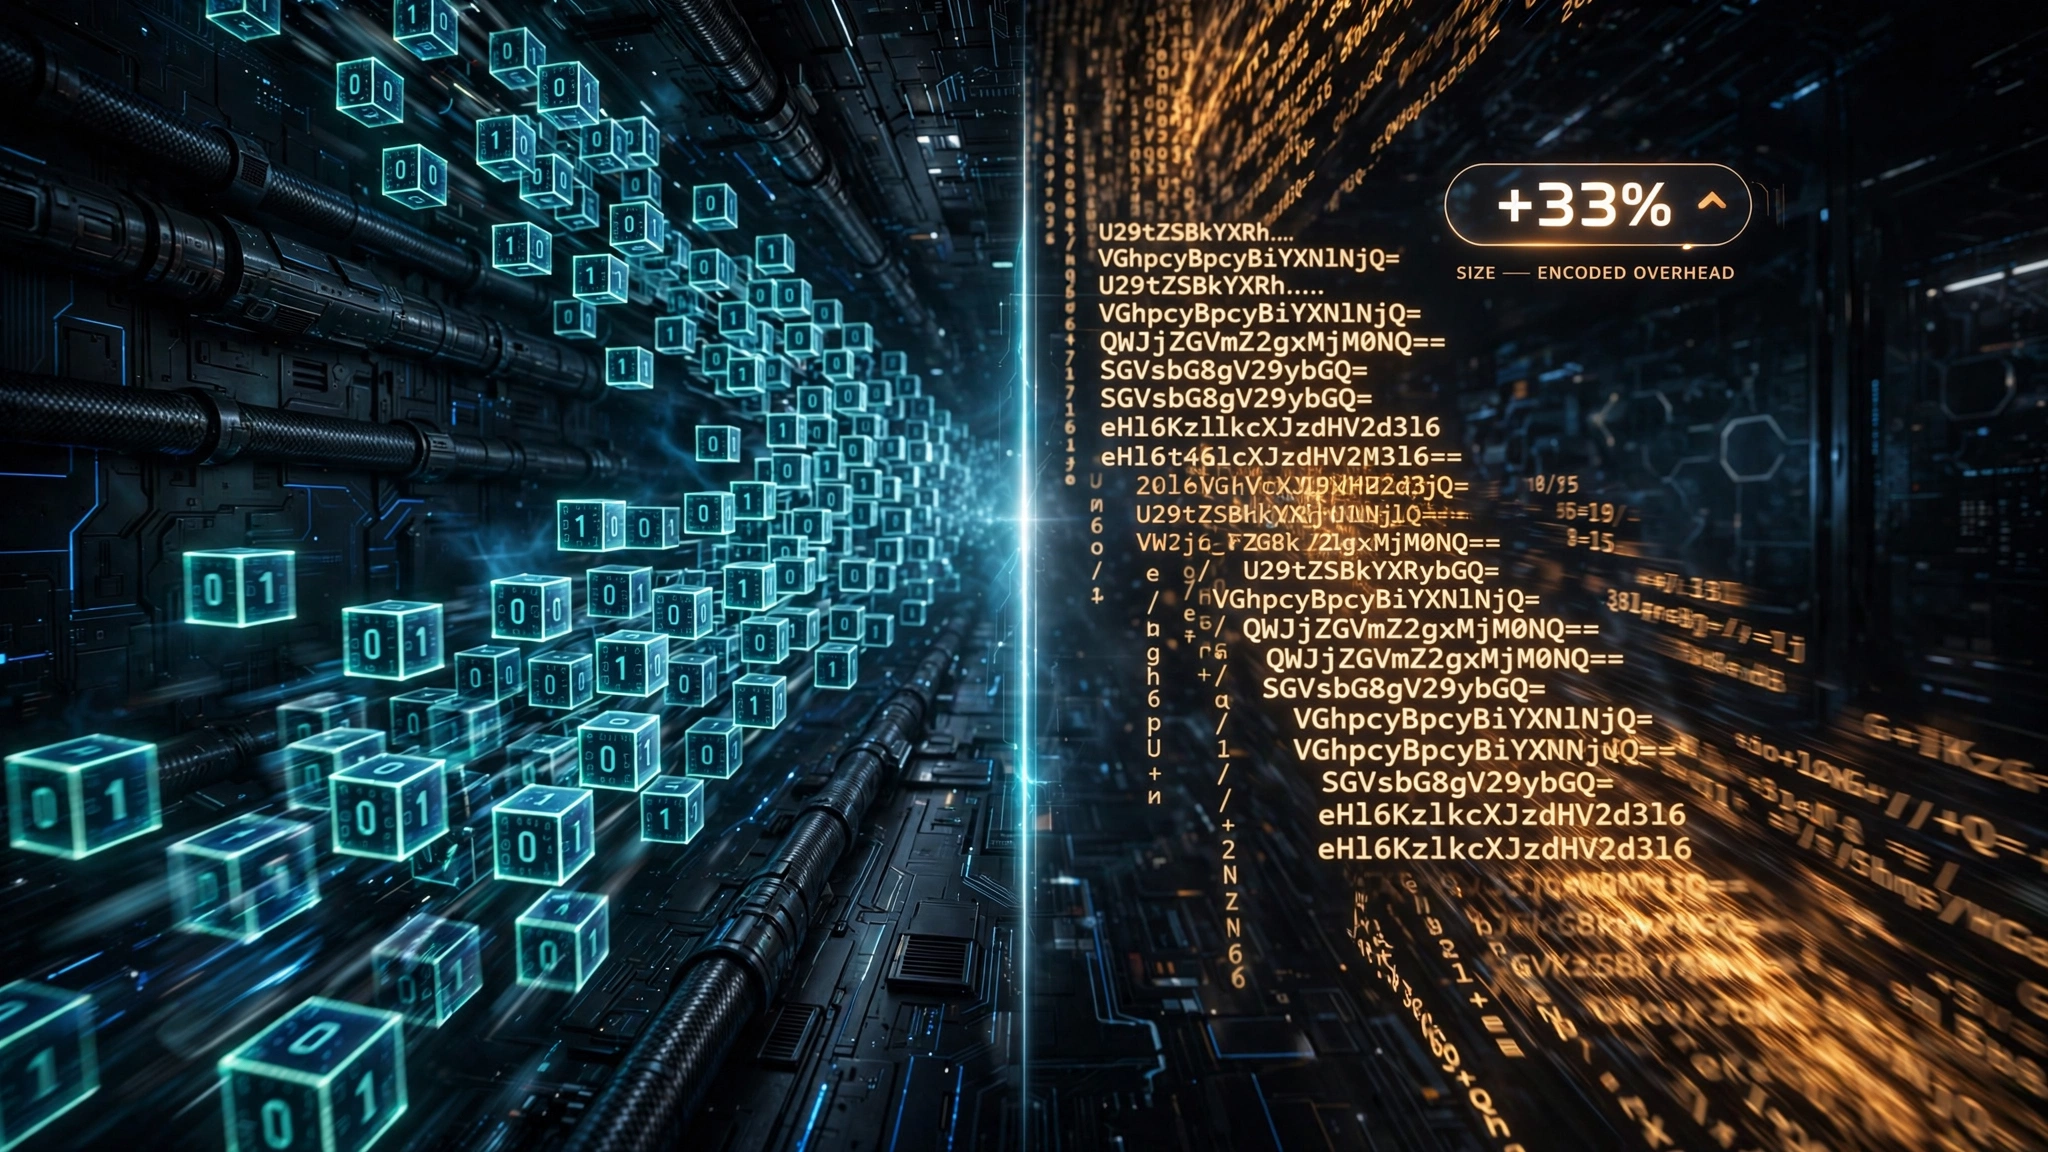
Die mathematische 33-prozentige Byte-Inflationsstrafe
In der Webentwicklung stößt man häufig auf Base64-codierte Zeichenfolgen in Daten-URIs (z. B. data:image/png;base64,iVBORw0KGgo...). Das Versprechen ist verlockend: Betten Sie das Asset direkt in HTML oder CSS ein, um einen HTTP-Anfrage-Roundtrip zu sparen.
Allerdings bringt Base64 eine unumgängliche physische Byte-Strafe mit sich:
- Ein rohes Binärbyte besteht aus 8 Bits an Informationen ($2^8 = 256$ mögliche Werte).
- Textprotokolle (wie E-Mail oder frühes HTTP) konnten rohe 8-Bit-Bytes nicht zuverlässig übertragen, ohne die Kontrolle zu beeinträchtigen Zeichen.
- Base64 löst dieses Problem durch die Auswahl von 64 sicheren ASCII-Zeichen (A-Z, a-z, 0-9,
+,/, wobei jedes Zeichen 6 darstellt Bits ($2^6 = 64$).
Um 24 Bit Binärdaten (3 Bytes) zu kodieren, muss der Algorithmus 4 ASCII-Zeichen (24 Bits) ausgeben.
$$\frac{4 \text{ Zeichen}}{3 \text{ Bytes}} = 1,3333...$$
Jedes Base64-Asset ist garantiert mindestens 33,3 % größer als die Quelldatei, bevor Übertragungsheader berechnet werden.
Wenn Base64-Daten-URIs tatsächlich Sinn machen
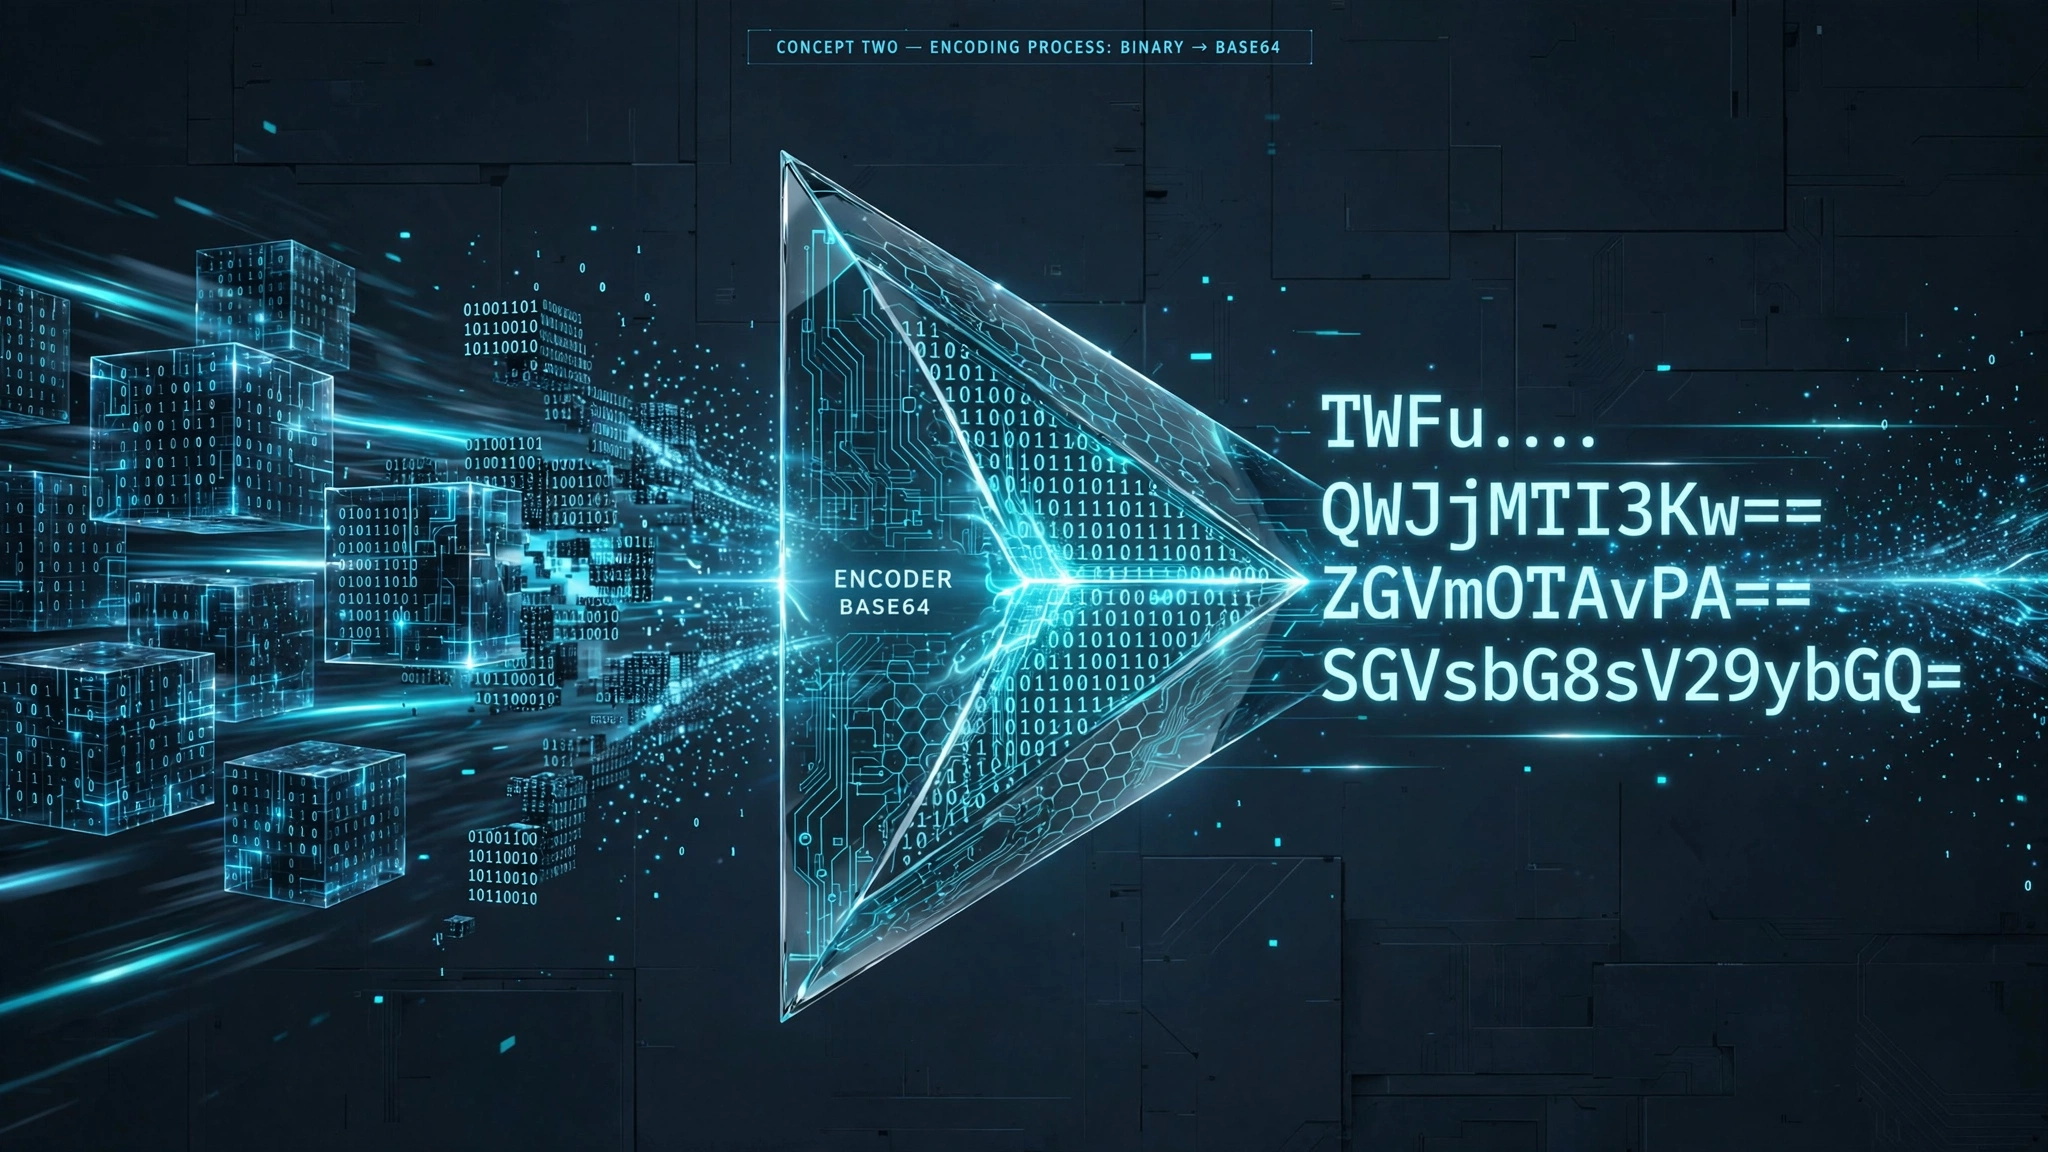
Trotz der Größeneinbußen ist Base64-Inlining in bestimmten Szenarien architektonisch gerechtfertigt:
- Kritische Above-the-Fold-Mikrosymbole: Das Einbetten eines 200-Byte-SVG-Logosymbols in kritisches CSS verhindert ein sichtbares Aufblitzen eines nicht gestylten Symbols (FOIC).
- Offline-Daten Speicher: Benutzersignaturen oder Canvas-Exporte werden lokal in
localStorageoderIndexedDBals Textzeichenfolgen gespeichert. Im Gegensatz dazu sollten umfangreiche Dateien wie 3D-Netze binär bleiben; Ein STL in GCODE Konverter (STL to GCODE) liest rohe Binärbyte-Puffer direkt, um Werkzeugwege ohne Nachteile bei der Textdekodierung zu schneiden (siehe unseren Leitfaden zur Konvertierung von STL in GCODE online). - E-Mail HTML-Vorlagen: Viele Desktop-E-Mail-Clients für Unternehmen (wie Outlook) blockieren standardmäßig das Herunterladen externer Bilder, rendern jedoch Inline-Base64-Grafiken.
Wenn Base64-Inlining die Seitengeschwindigkeit zerstört
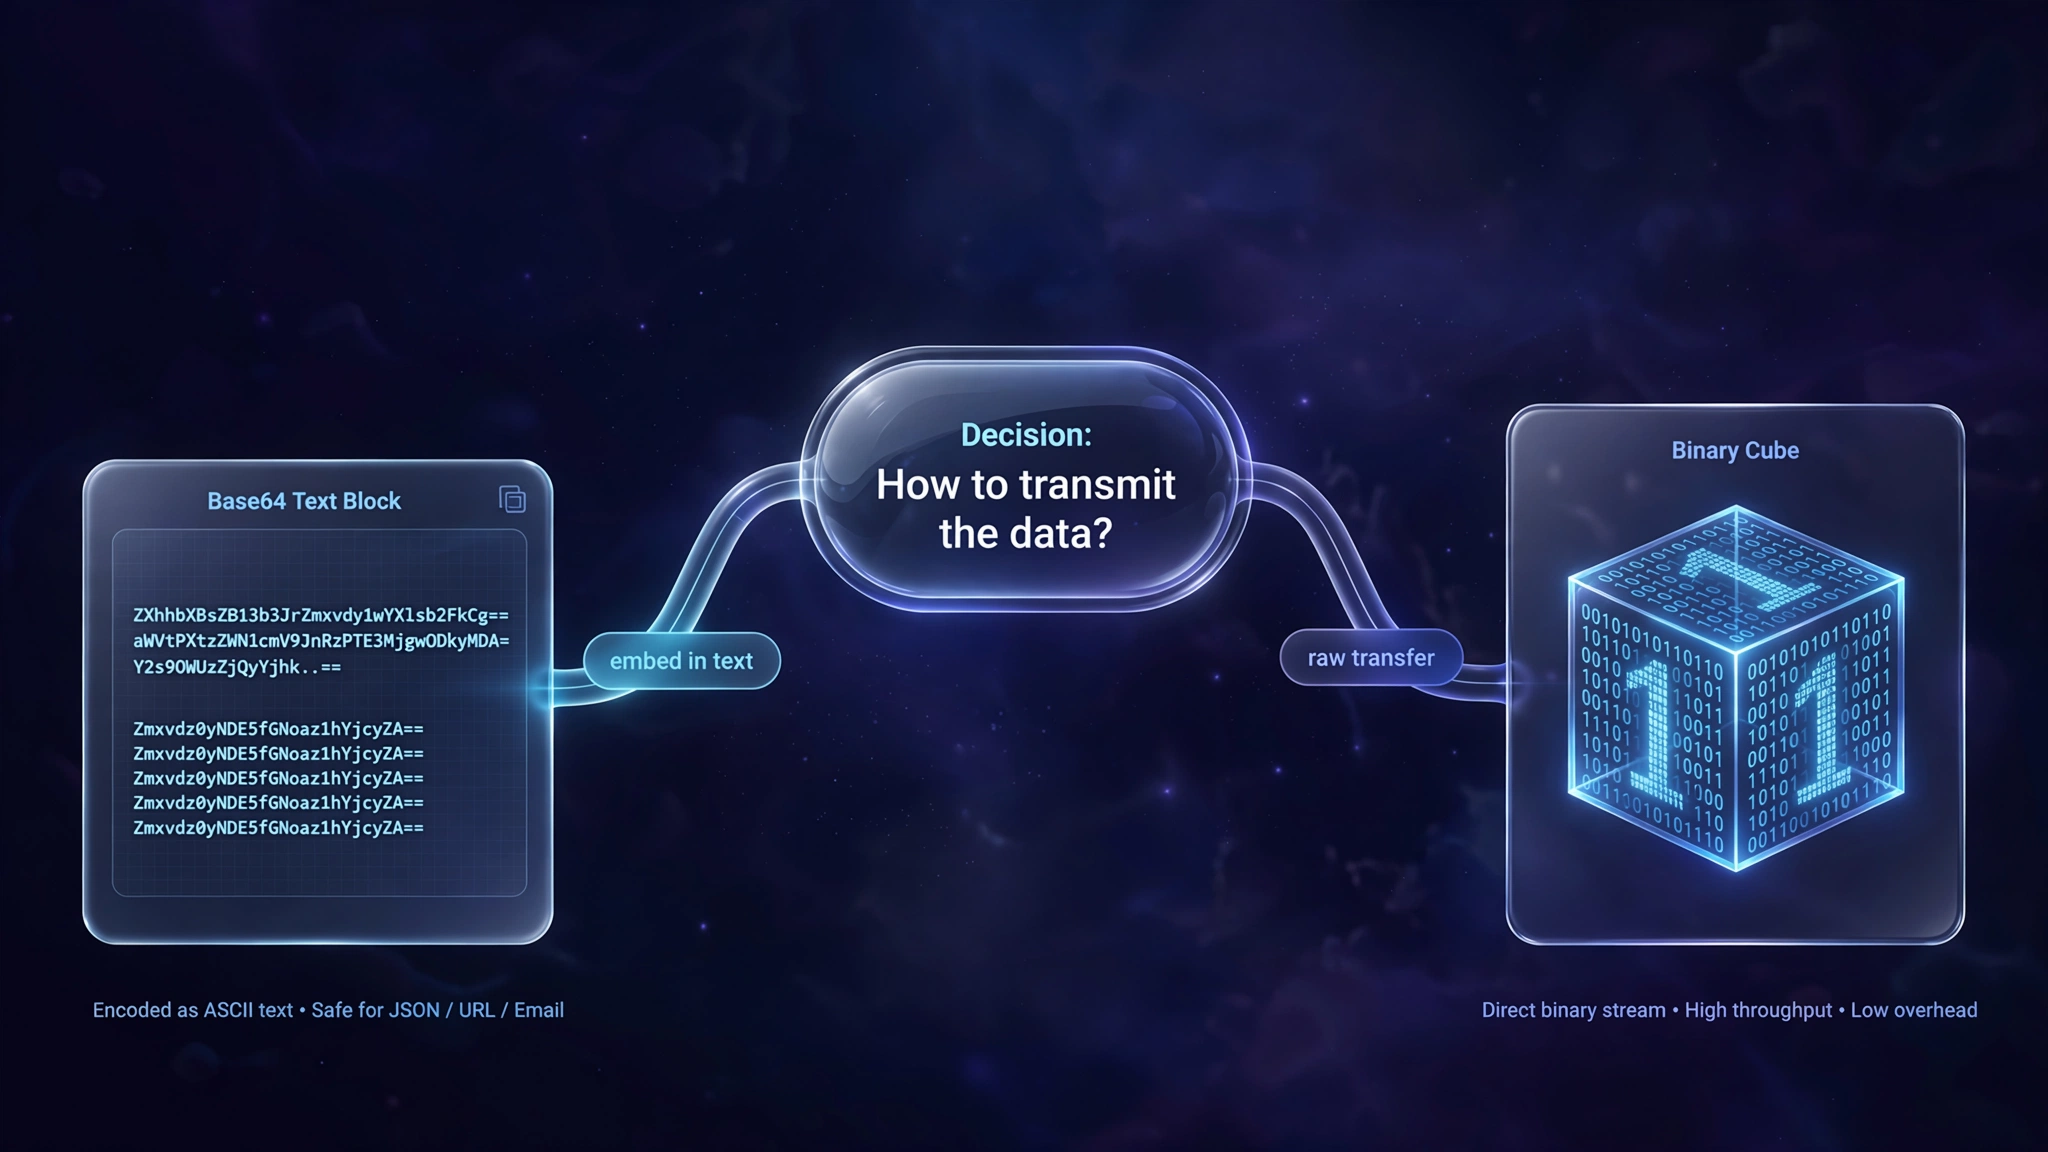
Das Inlining von Bildern, die größer als 2 KB bis 5 KB sind, ist ein Anti-Pattern auf modernen Websites:
- Parser-Blockierung: Die HTML- und CSS-Parser des Browsers sind Single-Threaded. Wenn ein 50-KB-Base64-String auftritt, wird die DOM-Konstruktion beim Dekodieren von Strings angehalten.
- Cache-Invalidierung: Wenn ein Bild in Ihrer Haupt-
index.htmleingebunden ist, zwingt das Ändern eines einzelnen Tippfehlers in einem Absatz Benutzer dazu, das Bild erneut herunterzuladen gesamte eingebettete Bild bei ihrem nächsten Besuch. - Speicheraufwand: Der Browser muss sowohl die rohe dekodierte Bitmap als auch die Base64-Zeichenfolge gleichzeitig im Speicher speichern.
HTTP/2 und HTTP/3: Warum Multiplexing die Regeln geändert hat
Im Zeitalter von HTTP/1.1 waren Browser auf 6 gleichzeitige TCP-Verbindungen pro Domäne beschränkt. Das Inlining von Bildern war ein verzweifelter Hack, um die Handshake-Latenz der TCP-Verbindung zu vermeiden.
Moderne Webstandards (HTTP/2 und HTTP/3) haben dieses Problem mit Multiplexing gelöst: Hunderte statische Assets streamen gleichzeitig über eine einzige TCP/QUIC-Verbindung ohne Head-of-Line-Blockierung. Die historische Motivation für Base64-Inlining ist praktisch verschwunden.
Kodieren, dekodieren und vergleichen Sie Ihre Assets lokal mit dem Base64 Encoder & Decoder von ToolDolfen.
Empfohlene Begleithandbücher
Entdecken Sie ergänzende Tutorials und Dienstprogramme aus diesem Themencluster, um Ihren digitalen Workflow zu verbessern: